不正アクセス
2026年09月12日
口座乗っ取り被害者79名が、ネット証券4社に集団調停申し立て 原状回復求める
口座乗っ取り、ネット証券4社に集団調停申し立て 原状回復求める
https://www.nikkei.com/article/DGXZQOUD2633Z0W6A820C2000000/
2026年8月27日 20:34 日本経済新聞
証券会社の口座が乗っ取られた問題を巡り、被害に遭ったとする79人が27日、口座を開設していたSBI証券など大手ネット証券4社に対し、不正アクセスによる取引で金融資産を失ったとして原状回復を求め東京簡裁に集団調停を申し立てた。
申し立てられたのはほかに楽天証券、マネックス証券、松井証券。申立人の代理人弁護士によると、口座の乗っ取り問題で集団調停をするのは初めて。追加で集団調停を申し立てる方針。申立人らは2024〜25年に不正アクセスによる取引が発覚。被害者の会に入り、証券各社に原状回復を求めたが、応じられなかったことから集団調停に移行したという。
不正アクセス被害に対する補償のあり方は証券各社で対応が割れている。野村や大和など対面取引を軸とする大手証券は株式の原状回復を原則、採用すると発表した。一方、申立人側によると、大手ネット証券は損失の半額を基本として返すとしている。
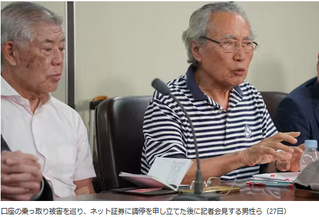
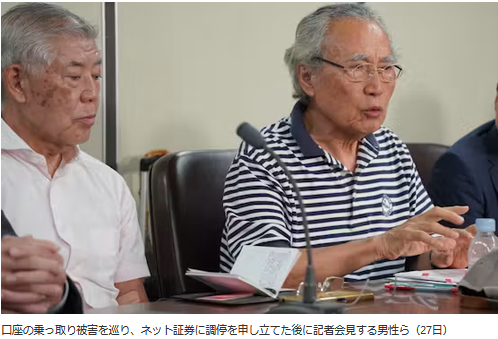
調停を申し立てた男性は27日、東京都内で記者会見し、「証券会社の防御態勢がずさんだった。責任をとって元に戻してほしい」と訴えた。
https://www.nikkei.com/article/DGXZQOUD2633Z0W6A820C2000000/
2026年8月27日 20:34 日本経済新聞
証券会社の口座が乗っ取られた問題を巡り、被害に遭ったとする79人が27日、口座を開設していたSBI証券など大手ネット証券4社に対し、不正アクセスによる取引で金融資産を失ったとして原状回復を求め東京簡裁に集団調停を申し立てた。
申し立てられたのはほかに楽天証券、マネックス証券、松井証券。申立人の代理人弁護士によると、口座の乗っ取り問題で集団調停をするのは初めて。追加で集団調停を申し立てる方針。申立人らは2024〜25年に不正アクセスによる取引が発覚。被害者の会に入り、証券各社に原状回復を求めたが、応じられなかったことから集団調停に移行したという。
不正アクセス被害に対する補償のあり方は証券各社で対応が割れている。野村や大和など対面取引を軸とする大手証券は株式の原状回復を原則、採用すると発表した。一方、申立人側によると、大手ネット証券は損失の半額を基本として返すとしている。
調停を申し立てた男性は27日、東京都内で記者会見し、「証券会社の防御態勢がずさんだった。責任をとって元に戻してほしい」と訴えた。
25年7月には、男性がSBI証券に対し、不正アクセスによる取引で数千万円相当の金融資産を失ったとして全面返還を求めて提訴。東京地裁で審理が続いている。
2024年〜2025年にかけて活発になった証券口座の乗っ取りと不正売買について、
被害者の人たちが集団訴訟とは別に集団調停の申し立てと原状回復を求めてるようです
これって、集団訴訟とは別にあえて集団調停の申し立てを今回したということは
証券会社側の重過失を証明できなくて(むしろ自分たち側にも重過失があると反論されて)裁判の方では勝ち目がないから方針を切り替えたように思うんだおね
そもそも自分たち側に何の過失もないなら調停なんてしなくても裁判すればいいので・・・
あとこれは自分でも日テレ「バンキシャ」で口座乗っ取りと不正売買で被害にあった主婦と高齢者について取材班がその理由調査をするって番組見たんですが、
第三者のセキュリティ調査会社が被害者の許可を受けてPCを借り受けて調査したら
「フィッシングメールのURLをクリックして、その数十分後に不正アクセスされて不正売買されてますね」って一発で原因特定できてたんですよね
まずそもそもの話として、集団訴訟なんて起こす前に、自分のPCやスマホをすべてセキュリティ会社に提供して詳細なアクセス調査をやるべきでしょう
その調査すらせずに「オレは普段から注意してるからフィッシングメールなんてクリックしてない」と思い込みと過信で裁判に突っ走るのは下の下策だと思います
なぜなら裁判の過程で第三者にPCとスマホを提供して詳細な調査を依頼するって話になったら、一発で原因究明されてむしろ自分の重過失が証明されるだけなので・・・
何十〜何百万の費用払って弁護士団を組んで何年間もかけて訴訟するまずその前に
まずは自分で冷静になって調査をセキュリティ会社に依頼して、不正アクセスがない証跡を用意してから訴訟しないとぶっちゃけ弁護士に払った費用すら回収できないでそ(´・ω・`)
ついでに、SBI証券は2024年年初には2段階認証必須のセキュリティーが高いログイン方法を
用意してたんで、あえてよりセキュリティーが高いログイン方法を自分が使用せずに
不正アクセスと不正売買されたのなら重過失は明らかに投資家側にあると思いますφ(.. )
少なくともSBI証券については裁判で勝つのはほぼ99%無理だろうと思っています
(他の楽天証券、マネックス、松井証券の状況がどうだったのかは知らないですが)
証券口座乗っ取り、実行役に懲役3年6月求刑 検察「市場揺るがした」
https://www.nikkei.com/article/DGXZQOUD04BF00U6A200C2000000/
2026年2月17日 10:13 日本経済新聞
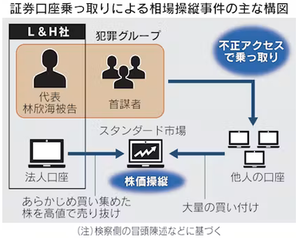
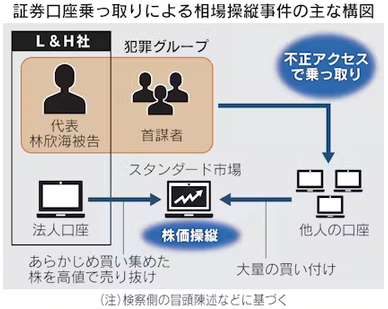
他人の証券口座を乗っ取り、株価を不正に変動させたとして金融商品取引法違反(相場操縦)と不正アクセス禁止法違反の罪に問われた中国籍で会社経営の林欣海被告(38)は17日、東京地裁の初公判で「間違いありません」と起訴内容を認めた。
検察側は「前例のない相場操縦行為で市場の信頼を根幹から揺るがした」などとして懲役3年6月、罰金400万円、追徴金7807万円を求刑。弁護側は従属的な立場だったとして執行猶予付き判決を求め即日結審した。判決は3月23日に言い渡される。
検察側は冒頭陳述などで、被告は2025年3月、数千人分の証券口座を操作して株価をつり上げる計画を同社従業員の親族から持ち掛けられ、「利益が確実に得られる」との考えで参加したと主張した。自己資金や知人からの借入金で株取引の原資を用意したという。
まず本質的な手順として、もしフィッシングメールのURLを踏んでID/PWを漏洩させられて
それが原因になって不正アクセス・不正売買の被害にあったって話ならば
そもそも証券会社じゃなく加害者の中国籍の犯人を相手に訴訟しないとダメでそう
被告人の犯人は犯行を行った当の本人なんで相手方に故意があるから普通に勝てるでそ
訴訟を起こす相手をそもそも間違ってる気がするんですよねφ(.. )
(ただし民事訴訟で勝っても被害額を回収できるかどうかはわからないけど・・・)
下記の動画をいろいろ見てみたんですが被害者はほぼ70歳以上の高齢者に見えます。
これはおそらくですが、高齢で判断能力がすでに衰えてフィッシングメールでID・パスワードを自分で漏洩して不正アクセスされただけでは?
「ほらお爺ちゃん散歩の時間ですよ ID・パスワードはさっき漏らしたでしょ」
ID・パスワードを自分から漏洩して不正アクセスの被害にあうって行為自体は、
ドアの鍵を付けたまま、窓開けっぱなしで海外旅行に出かけたら泥棒が自宅に入って資産奪われたって主張してるのと大差ないと思います(´・ω・`)
帰国した後、アルソックやセコムを訴えても99%勝てないんじゃないでしょうか

2025年04月28日
コインチェック、全サービスを一時休止 Xへの不正ログイン受け「被害拡大防止のため」
コインチェック、全サービス停止 Xの不正ログイン受け
https://www.nikkei.com/article/DGXZQOUB285WX0Y5A420C2000000/
2025年4月28日 17:30
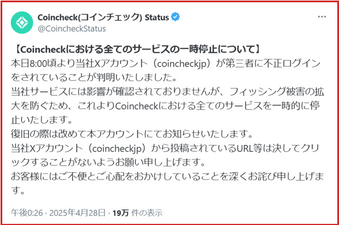
暗号資産(仮想通貨)交換業大手のコインチェック(東京・渋谷)は28日、同社のX(旧ツイッター)のアカウントが第三者に不正ログインされたことを受けて全サービスを一時停止した。仮想通貨取引の基幹システムへの影響は確認されていない。安全性を確かめた上で、28日中にサービスを再開する方針だ。
同社によると、28日午前8時ごろからXアカウントが第三者に不正ログインされた。顧客情報を盗み取るフィッシングサイトへ誘導する第三者による投稿があった。情報が盗まれる被害があったかどうかや、不正ログインされた理由について調査を進めている。不正ログインを受け、コインチェックのウェブやアプリでの全ての機能やサービスを午後0時半から一時停止した。同社はウェブサイトに「当社サービスには影響が確認されていないが、フィッシング被害の拡大を防ぐため、全てのサービスを一時的に停止した」と説明している。
コインチェックは2024年末時点で220万口座を保有する。顧客の預かり資産は約1兆1000億円に上り、業界で25%のシェアがある。
コインチェック、全サービスを一時休止 Xへの不正ログイン受け「被害拡大防止のため」
https://www.itmedia.co.jp/news/articles/2504/28/news118.html
2025年04月28日 14時29分 ITmedia
マネックスグループで仮想通貨取引所を運営するコインチェックは4月28日、同日午前8時ごろに同社の公式Xアカウント(@coincheckjp)が第三者に不正ログインされたことを確認したと、同アカウントで発表した。
サービスへの影響は確認していないが、「フィッシング被害の拡大を防ぐため」全サービスを一時的に停止中。コインチェックの公式サイトは、28日午後2時20分時点でも「メンテナンス中」と表示され、休止が続いている。


https://www.nikkei.com/article/DGXZQOUB285WX0Y5A420C2000000/
2025年4月28日 17:30
暗号資産(仮想通貨)交換業大手のコインチェック(東京・渋谷)は28日、同社のX(旧ツイッター)のアカウントが第三者に不正ログインされたことを受けて全サービスを一時停止した。仮想通貨取引の基幹システムへの影響は確認されていない。安全性を確かめた上で、28日中にサービスを再開する方針だ。
同社によると、28日午前8時ごろからXアカウントが第三者に不正ログインされた。顧客情報を盗み取るフィッシングサイトへ誘導する第三者による投稿があった。情報が盗まれる被害があったかどうかや、不正ログインされた理由について調査を進めている。不正ログインを受け、コインチェックのウェブやアプリでの全ての機能やサービスを午後0時半から一時停止した。同社はウェブサイトに「当社サービスには影響が確認されていないが、フィッシング被害の拡大を防ぐため、全てのサービスを一時的に停止した」と説明している。
コインチェックは2024年末時点で220万口座を保有する。顧客の預かり資産は約1兆1000億円に上り、業界で25%のシェアがある。
コインチェック、全サービスを一時休止 Xへの不正ログイン受け「被害拡大防止のため」
https://www.itmedia.co.jp/news/articles/2504/28/news118.html
2025年04月28日 14時29分 ITmedia
マネックスグループで仮想通貨取引所を運営するコインチェックは4月28日、同日午前8時ごろに同社の公式Xアカウント(@coincheckjp)が第三者に不正ログインされたことを確認したと、同アカウントで発表した。
サービスへの影響は確認していないが、「フィッシング被害の拡大を防ぐため」全サービスを一時的に停止中。コインチェックの公式サイトは、28日午後2時20分時点でも「メンテナンス中」と表示され、休止が続いている。


今回の事件はそもそもなんで取引停止したのか不思議に感じたんですよねφ(.. )
コインチェック自体の仮想通貨の取引とTwitterのアカウントはまったく連携してないので
なんでTwitterの公式アカウントが乗っ取られたら本家のコインチェックのシステムやログインをすべて停止する必要があるのか分からなかったからです。
ニュースを読んでくと、どうやらTwitterの公式アカウントを乗っ取られてしまうと
公式アカウントからフィッシングサイトへのリンクを張ったツイートをされてしまうので
勘違いした自社ユーザーがみんなフィッシングサイトにログインしてしまうからです
もし勘違いしたユーザーがフィッシングのログインしようを情報入力をしてしまうと
ログインID・PWなどが一式すべて盗まれて流出してしまう事故に即つながります
そういったリスクが高いのですぐにログインや取引を停止いたようですねφ(.. )
ただコインチェックは過去にも大きな不正アクセス事故を起こしているわけで
560億円 もの仮想通貨を流出させてあれだけ騒がれて問題になったにもかかわらず
また公式Twitterを安易に乗っ取られるとか「脇が甘すぎ」ですおね(゚д゚)、ペッ
こういうセキュリティ意識はまた大きな事故を起こす可能性が高いと思います
「たぶん」ではなくそこそこ高い確率でまたやらかすんじゃないかなって気がします
ちなみに仮想通貨の流出事件を起こした当時のコインチェックの元社長である
和田氏はあれだけの騒動とトラブルを起こしたにもかかわらず能天気なtweetしてます。
「三つ子の魂百まで」という通り、問題意識をまったくもってないようですね(゚д゚)、ペッ

仮に個人的に思うだけならいいとして、わざわざ世界に向けて発信することなのか
正直なところ頭のネジが飛んでるというか、正気の人間には思えませんφ(.. )
少なくともこんな人を不安にさせるようなことSNSに書いて世界に配信してるようでは
どんなベンチャーキャピタルだって死んでも出資はしないんじゃないでしょうか?
ここから下は追記ですが、ようやくビットコインが本気で上げ始めたようですね
ビットコイン円 13,920,000円 +350,000円 (+2.59%)

アメリカの市場も不安定で、先行き見通しがよいとはまだ言えない状況なんですが
しばらく寝たまま放置世隊なので1〜2年以内に1,700万円を回復 し、2〜3年以内には2,000〜2,200万円の達成を夢見ながらアホールドを続けようと考えています(*´∀`*)ムフー
ソラナ円 22,000円 +1,200円 (+6.14%)

ソラナは短期的な値動きなんてそう気にしてないのでこちらもじっくり待ちたいところ
ちなみに噂では2025年内にも仮想通貨の税制が変わるんではないかとも言われてる訳で
上手くいけばFXやCFDと同じ税率約20%になるんじゃないかと少し期待してます(´∀`*)
とりあえず2〜3年放置しといて30,000〜35,000円あたりを期待したいところだお
マネックスグループ(8698) 696円 −6円 (−0.85%)
2025年02月22日
【悲報】暗号資産取引所Bybit、2100億円相当の暗号資産盗難被害を発表!
https://ss2286234570.livedoor.blog/archives/2025-02-22.html
2024年12月02日
【悲報】仮想通貨交換業の再編加速 DMMビットコイン廃業へ
https://ss2286234570.livedoor.blog/archives/2024-12-02.html
2024年08月13日
率直にいって、DMMビットコインは撤退を念頭に置いてんじゃね?
https://ss2286234570.livedoor.blog/archives/2024-08-13.html
2024年05月31日
DMMビットコイン482億円流出、金融庁は原因究明求める
https://ss2286234570.livedoor.blog/archives/2024-05-31.html
2023年01月18日
FTX、サイバー攻撃で暗号資産4.15億ドル(530億円)流出
http://blog.livedoor.jp/ss2286234570/archives/2023-01-18.html
2025年04月19日
証券口座“乗っ取り”による株の不正売買が急増 3か月で900億円超・1400件超
証券口座乗っ取り、不正売買954億円に 金融庁が警鐘
https://www.nikkei.com/article/DGXZQOUB182VL0Y5A410C2000000/
2025年4月18日 13:02 日本経済新聞
金融庁は18日、証券会社の顧客が証券口座を不正に乗っ取られ、株を勝手に売買される事案が2月からのおよそ3カ月で6社で確認され、1454件の不正売買があったと発表した。不正な売買は合計で約954億円にのぼり、被害が拡大しているとして注意を促した。証券会社も本人確認手続きの強化など対策に乗り出している。
1月ごろからネット証券などで顧客被害が報告され、一部で株の取引注文を停止するなど影響が広がっていた。金融庁によると、被害が報告された証券会社は楽天証券、野村証券、SBI証券、SMBC日興証券、マネックス証券、松井証券の6社。口座へのログインなど3312件の不正アクセスがあった。このうち不正な取引は1454件あり、売却と買い付けがそれぞれ約506億円、約448億円が確認された。
金融庁は、被害がなお拡大しているとして対策を呼びかけている。証券システムへのログインや口座からの出金の際に複数の手段で本人確認する「多要素認証」が有効な対策として利用を促す。本人の指紋や刻々と変化する「ワンタイムパスワード」で追加の手続きを求めるのが一般的だ。日本証券業協会は、証券会社に多要素認証の導入を広げるため、必要な施策の検討に着手した。
口座乗っ取り株不正売買、ようやく対策着手 日証協
https://www.nikkei.com/article/DGKKZO88091380W5A410C2EE9000/
2025年4月17日 2:00 日本経済新聞
「二要素認証について義務化も含めて証券業界として検討できないか」。4月上旬、サイバー犯罪集団が乗っ取った証券口座で株式の不正売買が止まらず、金融庁は日本証券業協会への働きかけを強めていた。二要素認証は証券システムへのログインや口座からの出金の際に複数の手段で本人確認する。本人の指紋や刻々と変化する「ワンタイムパスワード」で追加の手続きを求めるのが一般的だ。
犯罪集団は証券会社をかたるメールなどを通じて偽サイトへ誘導する「フィッシング」や、不正プログラムの個人端末への感染を通じて、IDやパスワードを盗んでいるとみられる。情報が漏洩したとしても、追加の本人確認がなければ取引に入れない二要素認証は最有力の対策と言える。採用はあくまで個人の任意だ。瞬時の判断がものをいう証券取引では一手間加わることを嫌がる個人投資家が少なくない。個社で義務付けた場合にはクレームや顧客離れになりかねず、金融庁は業界での一致した対応を要請した。

ようやくというか、やっと金融庁が証券口座乗っ取りの被害状況を開示したようです
不正売買の金額が約954億円ですがこれはあくまで売買代金なので被害額ではありません。
954億円はあくまで勝手に売買された株式売買代金の総合計額ですねφ(.. )
一方、被害額というのは勝手に買わされた中国株などを反対売買した後の差損額なので
どの程度の実際の差損が発生していたのかについてはこのデータでは何もわかりません
ぶっちゃけて言うとただ各証券会社の数字を合算しただけでかなりしょうもない内容です。
そもそもこんなデータを開示したところで対策のしようがないのでほぼ無意味でそう

ちなみに証券会社の不正アクセスに関するニュースを洗いざらいすべて読んでみましたが
不正アクセスによって日本株が不正売買されたと判明したのは野村證券くらいでした
勿論もしかしたら野村證券外の証券会社でも日本株の不正売買が発生した可能性はありますが、少なくともニュースやTwitterで検索した限りでは見当たりませんでした(´・ω・`)
(野村證券だけが日本株の取引を一部停止したというニュースがあります)
メインは中国株や香港株の不正売買が主流で、その他ではアメリカ株の不正売買も一部。
野村証券では日本株の不正売買も発生していたという記事は複数見つかりますφ(.. )
今のところSBI証券、楽天証券、松井証券、マネックス証券、野村證券、SMBC日興証券の6社のみで不正売買が発覚しており、その他の証券会社で不明は発覚してない様子
不正売買のあった証券会社を見る限り中国株がメインで狙われていた可能性が濃厚です
(少なくとも中国株の取り扱いのないネット証券はこの6社に含まれてなさそうです)
しかし、残念ながら金融庁の発表した資料はほとんど参考になりませんね(゚д゚)、ペッ
そもそも証券会社ごとの内訳が不明なので、どこの証券会社でより大きな不正売買が発生していたのかなどが何もわからないので、個人投資家側では対策のしようがない
せめてどこの証券会社で、どこの国の株式で、被害者数と不正売買代金を明記すべきでそ
例えばの事例として
楽天証券 中国・香港株 被害者数200人 不正売買代金300億円 とか
野村證券 日本株 被害者100人 不正売買代金150億円 とか書くべきでしょう
証券会社によって被害額や被害者数が大きく異なるならそれも記載すべきでしょう
そうでないとリスクの高い証券会社がどこなのか個人投資家側で判別のしようがないでそ。
勿論そんな被害額の分布を証券会社ごとに記載すると、被害が大きい証券会社からお客や資産が他社に流出していく懸念は当然あるといえばあるんですが、
それはもう当該証券会社の甘さが招いた被害なのでマイナス面は覚悟すべきでしょう
そもそもどの証券会社で、主にどんな不正売買が発生してるかを開示すべきですよね
「もし楽天証券で発生してる不正売買のほぼ全てが中国株で発生してる」とわかれば
➡楽天証券ユーザーは「中国株を取扱ってない証券会社に移れば」問題を解決できます
もちろんそこまでやるかどうかは投資家個々人が判断すればよい話ですが、
少なくとも資産を楽天証券から移管することで安全に資産を保有し続けることが可能です。
仮にすべての資産を移さなかったとしても、売買する予定のない長期ホールド目的の株は念のため中国株を取り扱ってない証券会社に移しとけば非常に安全になります
(むろん絶対安全に株を保有できるというわけではないので本人の努力も必要ですが)
とにかく各証券会社がもっと正確で判断に役立つ情報を今すぐ開示すべきでそ
それこそ即座に情報開示を金融庁や証券業協会が証券会社に命じるべきですにょ(σ´∀`)σ
松井証券(8628) 749円 +12円 (+1.63%)
マネックスグループ(8698) 723円 +17円 (+2.41%)
SBIホールディングス(8473) 3,648円 +39円 (1.08%)
2025年04月02日
SBI証でも不正取引が発覚、顧客ID乗っ取られる
SBI証でも不正取引、顧客ID乗っ取られる−日証協は注意喚起
https://www.bloomberg.co.jp/news/articles/2025-03-31/STZ9GOT0AFB400
2025年3月31日 16:56 ブルームバーグ
SBI証券は3月31日、フィッシング詐欺やマルウェア(不正なプログラム)によって顧客のIDが乗っ取られた不正取引があったことを確認したと明らかにした。広報担当者がブルームバーグの取材に対して回答した。具体的な取引や件数についてのコメントは差し控えた。現在、顧客から事情を確認しており、損失があった場合は金融商品取引法にのっとって対応する方針。1月ごろからフィッシング詐欺が横行し始め、顧客には注意喚起していたという。
オンライン証券の不正取引を巡っては、楽天証券が25日、フィッシング詐欺を通じた一連の不正取引に関連している可能性があるとして、中国株や香港株計500以上の銘柄を対象に買い注文の受け付けを一時停止したと発表していた。

https://x.com/nekono_naha/status/1903401960163901627
https://www.bloomberg.co.jp/news/articles/2025-03-31/STZ9GOT0AFB400
2025年3月31日 16:56 ブルームバーグ
SBI証券は3月31日、フィッシング詐欺やマルウェア(不正なプログラム)によって顧客のIDが乗っ取られた不正取引があったことを確認したと明らかにした。広報担当者がブルームバーグの取材に対して回答した。具体的な取引や件数についてのコメントは差し控えた。現在、顧客から事情を確認しており、損失があった場合は金融商品取引法にのっとって対応する方針。1月ごろからフィッシング詐欺が横行し始め、顧客には注意喚起していたという。
オンライン証券の不正取引を巡っては、楽天証券が25日、フィッシング詐欺を通じた一連の不正取引に関連している可能性があるとして、中国株や香港株計500以上の銘柄を対象に買い注文の受け付けを一時停止したと発表していた。
楽天証の広報担当者は31日、不正取引の原因について、フィッシング詐欺のほか、マルウェアによる可能性があると述べた。全容把握に努める方針。不正取引の具体的な件数については言及を控えた。不正取引については、すでに金融庁に報告済みという。楽天証では不正取引に伴う顧客の損失については、同証側による過失がない場合、原則として補填(ほてん)しないが、金商法にのっとって個別に対応する。同証からの顧客IDなどの情報漏えいはないとしている。
「北尾吉孝のLINEで優良株を受け取ろう」は詐欺 SBI証券、フィッシングに注意喚起
https://www.itmedia.co.jp/news/articles/2504/02/news153.html
2025年04月02日 16時31分 ITmedia
「北尾吉孝のLINEを無料で追加して明日の優良株を受け取ろう」――SBI証券会長の北尾吉孝氏の名前をかたり、投資情報のLINEグループ参加を勧誘するフィッシングメールが出回っているとし、同社が注意を呼び掛けている。
3月31日に公開されたフィッシングメールの例によると、送信元は「SBI証券」と表示され、「info@sbisec.co.jp」など同社の本物のアドレスを偽装していることがあるという。
件名は「【重要なお知らせ】SBI証券による注意喚起あり」。本文には「北尾吉孝がついに個人投資家向けに無料講座を公開」「99.8%の的中率」「北尾吉孝のLINEを無料で追加して明日の優良株を受け取ろう」などと書かれている。記載されたURLは、SBI証券のドメインではないと言う。
楽天証券ではすでに3月頃から中国株や株の不正売買が明らかになって騒ぎになってます
ログインID/PWや取引暗証番号までもが流出してしまってる顧客については
勝手に保有株や投信まで売られて、高値で中国株や香港株を掴まされてしまう事件です。
(逆にいえば現金だけを抜き出す手法は今のところ犯罪者も失敗してるともいえる)
前回3/22に書いた記事にもある通りもしマルウェアに感染して、GoogleChrome等のブラウザにログインID/PWや取引暗証番号を保存していた場合は抜き取られていたのならば
決して楽天証券だけではなく他のネット証券でも同じように抜き取られているはず
もしそれが事実なら楽天証券だけでなく中国株を取り扱っているSBI証券やマネックス証券でも同様の不正アクセスや不正売買が発生してる可能性が高いってことφ(.. )
可能性として楽天証券以外のネット証券でもすでに同様の不正売買が発生してる場合や
あるいは、これから楽天証券と同じような不正売買が発生する可能性も考えられます
「俺は楽天証券じゃなかった」と安心するのは時期尚早なので十分気をつけるべきでそ。
https://x.com/nekono_naha/status/1903401960163901627
ブルームバーグの記事を読むと1月頃からフィッシング詐欺のメールが増え始めており
SBI証券でもフィッシング詐欺やマルウェアによる不正売買があると確認したようです
具体的に、いつ・どの商品で不正売買が発生したのかについては言及がないので不明ですが
調査が終わったらSBI証券でも同じような不正アクセスや不正売買が発生していたその内容や証拠が今後これから開示されるのではないかと思われますΣ(・ω・ノ)ノ
現時点においてはSBI証券の続報や詳細な開示情報がないので何とも言えませんが、
おそらく今回の楽天証券にて端を発したニュース事件はさらに拡大していきそうです
常にネット証券のサイトの開示情報を注意深く読んで理解・習熟を行うべきでしょう🐶
SBIホールディングス(8473) 3,775円 −190円 (−4.79%)
https://finance.yahoo.co.jp/quote/8473.T/chart2025年03月22日
楽天証券で不正アクセス被害は、漏洩経路はブラウザでほぼ確定?
https://ss2286234570.livedoor.blog/archives/2025-03-22.html
楽天証券で不正アクセス被害は、漏洩経路はブラウザでほぼ確定?
https://ss2286234570.livedoor.blog/archives/2025-03-22.html
2025年03月21日
楽天証券で不正アクセス被害続出 勝手に株取引「損失200万円超」 積立のみ利用でも
https://ss2286234570.livedoor.blog/archives/2025-03-21.html
楽天証券で不正アクセス被害続出 勝手に株取引「損失200万円超」 積立のみ利用でも
https://ss2286234570.livedoor.blog/archives/2025-03-21.html
2020年09月16日
【悲報】SBI証券さん、顧客資産9,864万円が偽口座に流出!
https://ss2286234570.livedoor.blog/archives/2020-09-16.html
【悲報】SBI証券さん、顧客資産9,864万円が偽口座に流出!
https://ss2286234570.livedoor.blog/archives/2020-09-16.html
2025年03月24日
楽天証券「不正取引」が話題に、原因と対策は?
楽天証券、“不正取引”多発 「当社からの漏洩ではない」
としつつも緊急対応に追われる事態に
https://www.itmedia.co.jp/news/articles/2503/24/news180.html2025年03月24日 21時51分 ITmedia
楽天証券の一部利用者が保有していた株式を勝手に売却され、中国株を買われるなどの“不正取引”が多発した。同社は3月21日に注意喚起を行い、追加認証の導入や一部中国株の売買停止など対策に追われた。
楽天証券は「いずれのケースも、当社からの漏洩ではないことは確認済み」としており、多くはフィッシング詐欺によるものとみている。フィッシング詐欺は、実在する企業や金融機関のWebサイトそっくりの偽サイトを使い、メールなどで誘導した利用者にIDやパスワードを入力させてだまし取る手口だ。「昨今のフィッシング詐欺事例は、非常に巧妙になっている。フィッシングにあったこと自体を認識されていない方も多いと考えている」
なお、今回のケースでは複数の被害者が報道番組の取材に対してフィッシングとは思えないと話しており、SNS上ではマルウェア感染など別の可能性を指摘する声も上がっている。
さらに同社は、22日から23日にかけてシステムメンテナンスを行い、「リスクベース認証」を導入した。これは利用者がPCやスマートフォンで楽天証券のWebサイトにログインしようとした時、普段と異なるデバイスだった場合に限り、SMSあるいはフリーダイヤルによる追加認証を求める仕組み。これにより、仮に第三者がログインIDやパスワードを入手しても、登録済みの電話番号を利用した本人確認が行えずログインできない。

今回起きた、楽天証券での中国株のボロ銘柄を高値で購入させられるという事件ですが
今後のことを考えると被害がこれ以上さらに大きく拡大していく可能性は低いし、
なんなら楽天証券が流動性の低い中国株の新規注文を止めてしまえば被害はおさまるでそ
以前、SBI証券で発生した不正出金のような方法は、不正取得されたID/PWや取引暗証番号の件数が増えれば増えるほど被害がさらに大きく拡大していく可能性がありましたが、
そもそも流動性の低い中国株なんて犯罪者側もそんな沢山安値で仕込めないわけで、
犯罪者側が事前に安値で仕込んでた玉をすべて吐き出してしまえば不正売買は減るでそ。
でそ。ただし、今回は明らかに中国国内にいる犯罪者が中国国内の証券会社で借名口座を作って流動性の低い中国株を仕込んで日本人に売り付けるというスキームを用いたので(´・ω・`)
次回からはベトナム株、タイ株、インドネシア株、マレーシア株などのアセアン株式で同じような不正売買が発生する可能性が高まるでしょうφ(.. )
とはいえ、今回のような手法は現地の証券会社で事前に借名口座を多数開設し、流動性の低い銘柄を大量に仕込んでおく必要のあるかなりめんどくさい犯罪手口なので、
今すぐにアセアン株式で今回の中国株の不正売買が起こるとはあまり考えていません
でもまあ数年以内にアセアン株式で同じ手口の不正売買が発生しうると予想してます
<不正売買の発生条件>
�仝什澆漏姐餝�式口座を開設してなくとも、不正にアクセスされて開設される可能性がある
�▲蹈哀ぅ�ID/PWを頻繁に変えてもまた別の経路で不正取得される可能性がある
�0戝競蹈哀ぅ鵑気譴討靴泙┐弌�中国株でなくともアセアン株で同じ事が発生しうる
これらの犯罪を100%確実に防ごうと思ったら、まあぶっちゃけ中国株やアセアン株を取り扱ってる証券会社を利用しないという方法しかないでしょう
SBI証券や楽天証券は株式売買手数料が無料という大きなメリットがあるのは事実ですが、
今後も中国株やアセアン株の取り扱いを継続するのであれば同様の犯罪再発は不可避です
(中国やアセアンは取引所の市場監視能力が低く、インサイダーや犯罪者の巣窟なので)
実際そこまで対策するかどうかは個々人の判断ですが、今回のような手口で保有の株式・投信を勝手に売却され、中国株やアセアン株を勝手に買われる犯罪を100%防ぐなら
中国株やアセアン株を取り扱ってないカブドットコム証券、松井証券、GMOクリック証券、岡三オンライン証券(現岡三証券)に資産を移すしか方法はないでそう
(マネックス証券はアセアン株は扱ってないですが中国株は昔から取り扱ってます)
2025年03月22日
楽天証券で不正アクセス被害は、漏洩経路はブラウザでほぼ確定?
https://ss2286234570.livedoor.blog/archives/2025-03-22.html
楽天証券で不正アクセス被害は、漏洩経路はブラウザでほぼ確定?
https://ss2286234570.livedoor.blog/archives/2025-03-22.html
2025年03月21日
楽天証券で不正アクセス被害続出 勝手に株取引「損失200万円超」 積立のみ利用でも
https://ss2286234570.livedoor.blog/archives/2025-03-21.html
楽天証券で不正アクセス被害続出 勝手に株取引「損失200万円超」 積立のみ利用でも
https://ss2286234570.livedoor.blog/archives/2025-03-21.html
2021年04月05日
【悲報】松井証券からID・パスワードダダ洩れ、2億円引き出される
https://ss2286234570.livedoor.blog/archives/2021-04-05.html
2021年02月18日
SBI証券資金流出、偽の口座開設疑い男2人逮捕 大阪府警
https://ss2286234570.livedoor.blog/archives/2021-02-18.html
2020年11月10日
SBI証券の顧客資金流出、中国籍の少年と少女を窃盗容疑で逮捕
https://ss2286234570.livedoor.blog/archives/2020-11-10.html
2020年09月16日
【悲報】SBI証券さん、顧客資産9,864万円が偽口座に流出!
https://ss2286234570.livedoor.blog/archives/2020-09-16.html
2025年03月22日
楽天証券で不正アクセス被害は、漏洩経路はブラウザでほぼ確定?
楽天証券で不正アクセス被害続出 勝手に株取引「損失200万円超」 積立のみ利用でも
https://news.tv-asahi.co.jp/news_economy/articles/900021071.html
3/22(土) 11:12 テレ朝ニュース
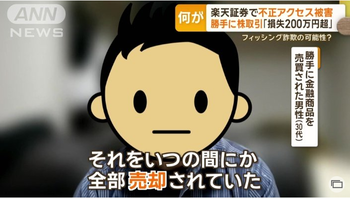
楽天証券はフィッシング詐欺により不正にログインされ、勝手に株取引をされる事案が多発しているとして注意を呼びかけています。被害者は中国株を勝手に購入されたと怒りをあらわにしています。
被害者男性(30代)
「私が持っている金融商品の株式、国内株式だったんですが、それをいつの間にか全部売却された。その後に中国株を大量購入されていた」番組の取材にこう答えたのは、楽天証券を利用している男性。アカウントが何者かによって不正にアクセスされ、保有する金融商品を勝手に売却されたり、中国企業の株を購入されたりしていたといいます。実は今、楽天証券の利用者で、勝手に金融商品を売買されたと訴える人が続出しているのです。男性は不正にアクセスされた際に、楽天証券から通知が来ていましたが、気づくことができず、多額の損害を出してしまいました。
被害者男性(30代)
「損失額が210万8400円。(中国株が)20万株買われてまして、ちょっと状況が本当分からなくて(その中国株を)売っちゃいました」中には、利用しているのは投資信託の積立のみで、普段からあまり口座やアカウントにアクセスしないという人も…。
https://x.com/nekono_naha/status/1903401960163901627
って思います
https://news.tv-asahi.co.jp/news_economy/articles/900021071.html
3/22(土) 11:12 テレ朝ニュース
楽天証券はフィッシング詐欺により不正にログインされ、勝手に株取引をされる事案が多発しているとして注意を呼びかけています。被害者は中国株を勝手に購入されたと怒りをあらわにしています。
被害者男性(30代)
「私が持っている金融商品の株式、国内株式だったんですが、それをいつの間にか全部売却された。その後に中国株を大量購入されていた」番組の取材にこう答えたのは、楽天証券を利用している男性。アカウントが何者かによって不正にアクセスされ、保有する金融商品を勝手に売却されたり、中国企業の株を購入されたりしていたといいます。実は今、楽天証券の利用者で、勝手に金融商品を売買されたと訴える人が続出しているのです。男性は不正にアクセスされた際に、楽天証券から通知が来ていましたが、気づくことができず、多額の損害を出してしまいました。
被害者男性(30代)
「損失額が210万8400円。(中国株が)20万株買われてまして、ちょっと状況が本当分からなくて(その中国株を)売っちゃいました」中には、利用しているのは投資信託の積立のみで、普段からあまり口座やアカウントにアクセスしないという人も…。
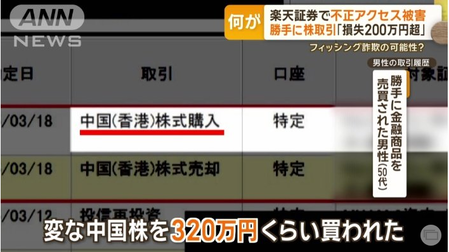
被害者男性(50代)
「私は楽天証券のアカウントを持っていて、10年くらい前から投資信託の積み立てをしているだけで使っている。楽天証券もそんなにアクセスしないんですけれど、変な中国株を320万円くらい買われて」
「私は楽天証券のアカウントを持っていて、10年くらい前から投資信託の積み立てをしているだけで使っている。楽天証券もそんなにアクセスしないんですけれど、変な中国株を320万円くらい買われて」
今回の不正アクセスについて楽天証券は、IDやパスワードなどの顧客情報の流出は一切ないとしています。
楽天証券
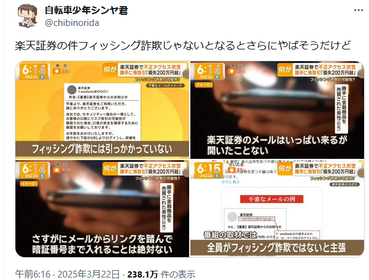
「お客様の情報・資産は一切、流出しておりません。フィッシング詐欺が増加していることは検知しており事実です。今回、特にフィッシングメールが巧妙になっており、フィッシングにあったこと自体をご認識されていない方も多いと考えております」楽天証券は不審なメールのURLから情報を入力してしまうフィッシング詐欺が原因だとしています。しかし中には「フィッシング詐欺には引っかかっていない」と主張する声もありました。被害者男性(50代)「楽天証券のメールはいっぱい来るんですけど、開いたことない。さすがにメールからリンクを踏んで、暗証番号まで入れることは絶対ない」今回、番組は5人の不正アクセスを受けた人を取材しましたが、全員がフィッシング詐欺には引っかかっていないと主張しました。
※動画あり
https://x.com/nekono_naha/status/1903401960163901627
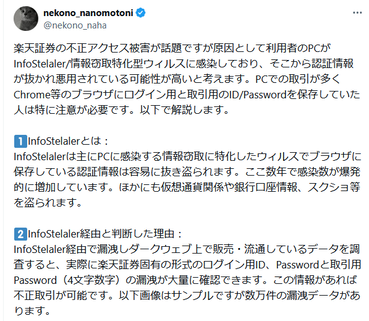
Twitterで続報情報をあらためて読んでると楽天証券のID/PWと取引暗証番号の漏洩について
ユーザーのPCがウィルス感染してGoogleChrome等のブラウザに保存された情報を抜かれて不正アクセスされたということでほぼほぼ間違いないようですねφ(.. )
ダークウェブ上で楽天証券の固有の形式のログイン用ID、ログインパスワード、取引用暗証番号が数万件ほどデータが確認できてるって明示してあるようですし
おそらくダークウェブでID/PWなどを購入して犯罪に利用したって可能性が高いでそう
前提として「私は絶対にパスワード漏らしてない」と断言してる人は非常に怪しいでそ
」と断言してる人は非常に怪しいでそまず何を根拠に「絶対」と言い切っているのかが意味不明だし、信ぴょう性0です。
正解は「パスワードなどは漏れてないと思いますが、漏れてしまってる可能性もあります」
とか「2段階認証コードを設定してなかったので突破された可能性もあります」でしょう
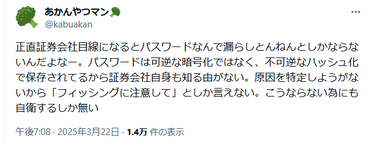
セキュリティについては「絶対」なんて言う人ほど過信してて怪しいのは常識ですそもそも楽天証券に限らずすべてのネットサービスにおいて、
ログインID/PWなんて巧妙なマルウェアやウイルスの侵入でとっくの昔にすべて漏れてる可能性は高い訳で、「私は絶対漏らしてません」なんて証言は嘘でしかありません
それでも資金流出や不正アクセスによる売買を防ぐ最後の砦が2段階認証でしょう。
(まあ実際には2段階認証コードも不正に取得する方法はすでにあるみたいですが・・・)
ただ2段階認証コード方式は制限時間があるので仮に盗まれたとしても犯罪者側での入力が間に合わなかったり、既に入力済みであれば不正使用を防止できます
ぶっちゃけて言えば仮に楽天証券のID/PWと取引暗証番号がすべて漏れていたとしても
ログインする際に「2段階認証コードを携帯に送信設定」さえしてれば防げてただけの話
直近で何年間もログインしてなかったとしても、PCがマルウェアやウイルスに感染してしまってずっと前からとっくにID/PWと取引暗証番号がすべて漏れてた可能性はあります
(少なくとも犯人はめんどくさい口座は回避してセキュリティの甘い口座を使用するはず)
ダークウェブに楽天証券のログインID/PWや取引暗証番号が数万件流出済みってことは
今年や去年の話ではなく、数年前かそれよりずっと前からすべて漏れてたってことでそ
今までずっと犯人が出金するスキームを準備するまでたまたま助かってただけであって、
何年間もずっと2段階認証コードを設定せずに放置してた責任はユーザにあるはず(´・ω・`)
率直にいうとユーザー側の認識と対応がかなり甘すぎたんじゃねって思います2025年03月21日
楽天証券で不正アクセス被害続出 勝手に株取引「損失200万円超」 積立のみ利用でも
https://ss2286234570.livedoor.blog/archives/2025-03-21.html
楽天証券で不正アクセス被害続出 勝手に株取引「損失200万円超」 積立のみ利用でも
https://ss2286234570.livedoor.blog/archives/2025-03-21.html
2021年04月05日
【悲報】松井証券からID・パスワードダダ洩れ、2億円引き出される
https://ss2286234570.livedoor.blog/archives/2021-04-05.html
2021年02月18日
SBI証券資金流出、偽の口座開設疑い男2人逮捕 大阪府警
https://ss2286234570.livedoor.blog/archives/2021-02-18.html
2020年11月10日
SBI証券の顧客資金流出、中国籍の少年と少女を窃盗容疑で逮捕
https://ss2286234570.livedoor.blog/archives/2020-11-10.html
2020年09月16日
【悲報】SBI証券さん、顧客資産9,864万円が偽口座に流出!
https://ss2286234570.livedoor.blog/archives/2020-09-16.html
【悲報】松井証券からID・パスワードダダ洩れ、2億円引き出される
https://ss2286234570.livedoor.blog/archives/2021-04-05.html
2021年02月18日
SBI証券資金流出、偽の口座開設疑い男2人逮捕 大阪府警
https://ss2286234570.livedoor.blog/archives/2021-02-18.html
2020年11月10日
SBI証券の顧客資金流出、中国籍の少年と少女を窃盗容疑で逮捕
https://ss2286234570.livedoor.blog/archives/2020-11-10.html
2020年09月16日
【悲報】SBI証券さん、顧客資産9,864万円が偽口座に流出!
https://ss2286234570.livedoor.blog/archives/2020-09-16.html
2025年03月21日
楽天証券で不正アクセス被害続出 勝手に株取引「損失200万円超」 積立のみ利用でも
楽天証券、情報抜き取り被害に注意喚起 二段階認証要請
https://www.nikkei.com/article/DGXZQOUB220KC0S5A320C2000000/
2025年3月22日 11:33 日本経済新聞
楽天証券は22日までに、同社を装った不審なメールを受け取った顧客が偽のサイトに誘導され、IDやパスワードといった個人情報を抜き取られる被害が最近増えていると明らかにした。身に覚えがない株取引をされている例もあったという。同社は顧客に対し、二段階認証の徹底などの対策を呼びかけている。
こうした事案は2024年末ごろから増加しているという。偽のサイトでのアカウント情報入力を通じて、個人情報が抜き取られているもようだ。ここ数日間も増加傾向で、中国株の売買といった顧客が注文していない取引をされた例もあったという。
メールだけでなく携帯電話のショートメッセージでも同様のケースが確認されている。楽天証券は今後警察に届け出る予定だ。
楽天証券 偽メールで個人情報抜き取り被害相次ぐ 注意呼びかけ
https://www3.nhk.or.jp/news/html/20250321/k10014756511000.html
2025年3月21日 17時19分
ネット証券大手の楽天証券は、顧客の間で会社が送信したように装ったメールから偽のサイトに誘導され、個人IDなどのアカウント情報を抜き取られる被害が相次いでいると公表しました。身に覚えのない株式の売買が行われたと訴える顧客もいて、会社は不審なメールは削除するなど、注意を呼びかけています。
楽天証券によりますと、「口座の安全の確認の必要がある」などと会社が送信したように装ったメールが顧客宛てに送信され、偽のサイトに誘導されたあとIDやパスワードなどのアカウント情報が盗み取られるという被害が去年12月ごろから増えているということです。
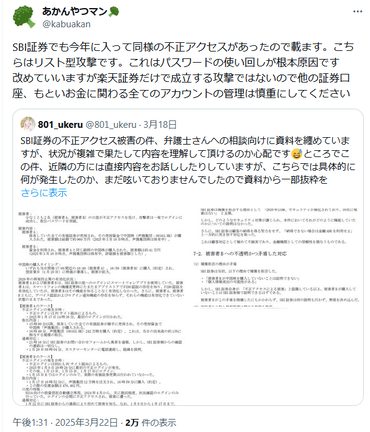
おそらくは高齢者のユーザーでYahoo!とか他のサイトと同じパスワードを使い回しており

2024年05月31日
DMMビットコイン482億円流出、金融庁は原因究明求める
http://blog.livedoor.jp/ss2286234570/archives/2024-05-31.html
2021年04月05日
【悲報】松井証券からID・パスワードダダ洩れ、2億円引き出される
https://ss2286234570.livedoor.blog/archives/2021-04-05.html
2021年02月18日
SBI証券資金流出、偽の口座開設疑い男2人逮捕 大阪府警
https://ss2286234570.livedoor.blog/archives/2021-02-18.html
2020年11月10日
SBI証券の顧客資金流出、中国籍の少年と少女を窃盗容疑で逮捕
https://ss2286234570.livedoor.blog/archives/2020-11-10.html
2020年09月16日
【悲報】SBI証券さん、顧客資産9,864万円が偽口座に流出!
https://ss2286234570.livedoor.blog/archives/2020-09-16.html
https://www.nikkei.com/article/DGXZQOUB220KC0S5A320C2000000/
2025年3月22日 11:33 日本経済新聞
楽天証券は22日までに、同社を装った不審なメールを受け取った顧客が偽のサイトに誘導され、IDやパスワードといった個人情報を抜き取られる被害が最近増えていると明らかにした。身に覚えがない株取引をされている例もあったという。同社は顧客に対し、二段階認証の徹底などの対策を呼びかけている。
こうした事案は2024年末ごろから増加しているという。偽のサイトでのアカウント情報入力を通じて、個人情報が抜き取られているもようだ。ここ数日間も増加傾向で、中国株の売買といった顧客が注文していない取引をされた例もあったという。
メールだけでなく携帯電話のショートメッセージでも同様のケースが確認されている。楽天証券は今後警察に届け出る予定だ。
楽天証券 偽メールで個人情報抜き取り被害相次ぐ 注意呼びかけ
https://www3.nhk.or.jp/news/html/20250321/k10014756511000.html
2025年3月21日 17時19分
ネット証券大手の楽天証券は、顧客の間で会社が送信したように装ったメールから偽のサイトに誘導され、個人IDなどのアカウント情報を抜き取られる被害が相次いでいると公表しました。身に覚えのない株式の売買が行われたと訴える顧客もいて、会社は不審なメールは削除するなど、注意を呼びかけています。
楽天証券によりますと、「口座の安全の確認の必要がある」などと会社が送信したように装ったメールが顧客宛てに送信され、偽のサイトに誘導されたあとIDやパスワードなどのアカウント情報が盗み取られるという被害が去年12月ごろから増えているということです。
メールに記載されたURLをクリックすると偽のサイトに移る仕組みになっていて、中には中国企業の株式を購入したり、保有している金融商品を売却されたりするなど、身の覚えのない取り引きが行われたと訴える顧客もいるということです。会社は警察に届け出る予定で、顧客に対して、不審なメールは送信元のメールアドレスの@マーク以降がアルファベット表記の自治体名になっているなどの特徴があり、速やかに削除することや、IDやパスワードなどの重要な情報は入力しないことなど注意を呼びかけています。
今週の半ばくらいから楽天証券で「自分の資産が売却されて怪しい中国株を売却される」
という不正アクセスに伴う不正売買が行われていることが明らかになったようです
前回起きたSBI証券の不正アクセスによる被害は保有していた金融商品が全部売却され
自分名義の銀行口座に全額出金されていたという犯罪内容でしたが(((( ;゚д゚)))
発端としてはユーザーがパスワードを使い回していたということが発端でしたΣ(´д`;)おそらくは高齢者
のユーザーでYahoo!とか他のサイトと同じパスワードを使い回しておりしかも何らかの理由で「偽物の本人確認書類」まで作成されており、その偽物の本人確認書類で銀行口座が勝手に開設されてその銀行口座に出勤されていたという犯罪です。
(なんらかのサイトから本人確認書類のデータが流出していた可能性もあった)
今回の楽天証券では銀行口座を違法に開設するハードルが高いので別の手法でした。
現在は銀行口座を開設するにはマイナンバー書類の提出が必須なので、本人確認書類とマイナンバー書類を同時に偽物を作成するのが困難だったのかもしれませんφ(.. )
(もしくはものすごく手間がかかるので犯罪としてかなり効率が悪い手法なので)
まず楽天証券のログインID/PWと取引暗証番号がすべて抜かれているユーザーが狙われ、
口座にたくさん金融資産が残っているユーザーに限定して犯行が行われたと考えられます
そしておそらく流動性の低い中国株を高値で大量に買い付けて、犯人が安値で保有していた中国株の同一銘柄を売り付けることによって不正に利益を得ていたようです
しかし犯人以外にも同一の中国銘柄の売り指値注文を出してる可能性もあるので、犯罪としては必ずしも効率はよくなく、かなり異例な犯罪手法ともいえるでしょう
(犯人以外の一般投資家の売り指値注文も約定するので犯人の利益が減りやすいので)

おそらくですが、犯人グループは日本の証券会社ではなく中国本土の証券会社で口座を開設しており、その口座で流動性の低い中国株を事前に買い付けていたと考えられます。
日本の証券会社で口座作っていたらすぐに名義人から足が付きやすいので、おそらく中国本土のセキュリティなどの甘い証券会社で借名口座を保有していたんでそう
そう考えるとかなり前から準備されておりけっこう手間がかかった犯罪ってことですぬ。
<犯行の前提としてID/PWと取引暗証番号がすべて漏洩>
�‖召離汽ぅ箸汎碓譴�ID/PWなどを使い回していた
�▲瓠璽襪�らフィッシングサイトに誘導されID/PW、取引暗証番号がすべて漏洩していた
��SNSからフィッシングサイトに誘導されID/PW、取引暗証番号がすべて漏洩していた
��GoogleChromeのパスワードマネージャからID/PW、取引暗証番号がすべて抜かれた
�ゲ�しいフリーWIFIに繋いでログインしてID/PW、取引暗証番号がすべて抜かれた
ID/PWなどの漏洩の考えられる理由としてはおそらく上記のような原因が考えられます
ニュースに出ていたフィッシングサイトからの漏洩というのはあくまで1つの事例でしかないので、その他の方法で漏洩していた可能性は十分に考えられます。
GoogleChromeのパスワードマネージャなんて非常に脆弱ですし、マルウェアかなにかでPCがウイルスに侵入されたら一発で全金融機関の情報がごっそり抜かれるので危険です
たしか2024年の年末くらいから迷惑メールフォルダに楽天銀行や楽天証券のなりすましフィッシングメールが大量に来ていたのは自分でも確認しています。
セキュリティ意識の低い人はわりと簡単に引っかかってしまった可能性も考えられます
一般的にいって、メールのリンクやバナーをクリックしてログインするのは危険です
仮にそのメールが本当のサイトから送信されてきた正式なメールであったとしても、メールサーバそのものがウイルス感染していればまったく無意味だからですΣ(゚д゚;)
まあそのくらいのセキュリティ意識や最低限の知識が必須ということでしょう
PCやスマホの知識が少ない投資家は対面取引か電話取引だけ使えってことでそ
ぶっちゃけ対面取引か電話取引だけならアナログすぎて今回の犯罪はすべて回避できます・・・2024年05月31日
DMMビットコイン482億円流出、金融庁は原因究明求める
http://blog.livedoor.jp/ss2286234570/archives/2024-05-31.html
2021年04月05日
【悲報】松井証券からID・パスワードダダ洩れ、2億円引き出される
https://ss2286234570.livedoor.blog/archives/2021-04-05.html
2021年02月18日
SBI証券資金流出、偽の口座開設疑い男2人逮捕 大阪府警
https://ss2286234570.livedoor.blog/archives/2021-02-18.html
2020年11月10日
SBI証券の顧客資金流出、中国籍の少年と少女を窃盗容疑で逮捕
https://ss2286234570.livedoor.blog/archives/2020-11-10.html
2020年09月16日
【悲報】SBI証券さん、顧客資産9,864万円が偽口座に流出!
https://ss2286234570.livedoor.blog/archives/2020-09-16.html
楽天グループ(4755) 901円 −1.6円 (−0.18%)
https://finance.yahoo.co.jp/quote/4755.T/chart2024年05月31日
DMMビットコイン482億円流出、金融庁は原因究明求める
DMMビットコイン482億円流出、金融庁は原因究明求める
https://www.nikkei.com/article/DGXZQOUB31BF90R30C24A5000000/
2024年5月31日 21:57 日本経済新聞
DMM.com(東京・港)グループで暗号資産(仮想通貨)交換業を営むDMMビットコイン(同・中央)は31日、ビットコインが不正に流出したと発表した。流出額は482億円相当で、流出した顧客のビットコインはグループ会社の支援のもとで全額保証する方針も明らかにした。金融庁は資金決済法に基づく報告徴求命令をDMMビットコインに出し、原因の究明や顧客の保護を求めた。
DMMビットコインはビットコインなど40弱の仮想通貨を扱う交換業者だ。同社の2023年3月期の事業報告によると、37万の顧客口座を抱える。不正流出を受け、新規口座開設の審査や、現物取引の買い注文の停止など一部のサービスを制限した。
同社によると、不正流出を検知したのは31日午後1時26分頃。不正流出した数量は約4500ビットコインと判明した。不正流出対策は実施したものの、追加の安全確保のため一部サービスを停止したという。
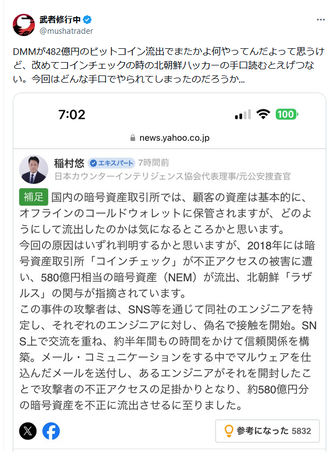
暗号資産交換業者からの仮想通貨の流出事案は過去にも複数回発生している。14年にマウントゴックスから480億円、18年にはコインチェックから580億円が流出した。21年にリキッドから100億円が流出して以降は国内交換業者からの流出事案は発生していなかった。金融庁が交換業者に業務改善命令を出した事例もある。
過去最大の流出額となったコインチェックの事案では、18年1月に同社が顧客から預かっていた「NEM」と呼ばれる仮想通貨が不正アクセスにより外部へ送金された。同社従業員の端末がマルウェアに感染し、管理するためのパスワードにあたる秘密鍵を盗まれた。NEMの保有者に対しては日本円で返金された。
ビットコインの管理難航、続くハッキング DMM系流出
https://www.nikkei.com/article/DGXZQOUB31DZ90R30C24A5000000/
2024年6月1日 5:00 日本経済新聞
DMMビットコインが自社ウォレットからビットコインが不正流出しているのを検知したのは31日午後1時26分。原因は調査中としているが、インターネットに接続していない「コールドウォレット」で管理している一部のビットコインをネットに接続して移動させる際にハッキングにあったか、コールドウォレットの秘密鍵が何らかの理由で漏洩したとみられる。
日本では仮想通貨は原則コールドウォレットなどリスクの少ない方法で管理し、ネットに接続する「ホットウォレット」で管理する場合は、同規模の弁済原資を保持することが義務付けられている。DMMも普段は顧客資産をコールドウォレットで管理をしていたが、その運用がずさんだった可能性がある。
金融庁が今回、DMMビットコインから不正流出の報告を受けるなかで、再発防止と合わせて気を配ったのが顧客資産の保護だ。DMMビットコイン単体では顧客資産の保全が難しいとみて、DMMグループによる全額保証を求めた。DMMビットコインはこの交渉のやりとりにめどがついた31日深夜に不正流出に関する文書を公表した。
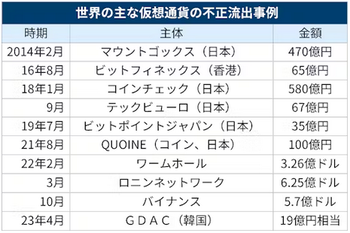
上のTwitterの内容でもコインチェックから北朝鮮のハッカーが580億円盗んだときの
手口の詳細が掲載されてたけどこれってエグイとか驚異的とか思うんですかね
https://www.nikkei.com/article/DGXZQOUB31BF90R30C24A5000000/
2024年5月31日 21:57 日本経済新聞
DMM.com(東京・港)グループで暗号資産(仮想通貨)交換業を営むDMMビットコイン(同・中央)は31日、ビットコインが不正に流出したと発表した。流出額は482億円相当で、流出した顧客のビットコインはグループ会社の支援のもとで全額保証する方針も明らかにした。金融庁は資金決済法に基づく報告徴求命令をDMMビットコインに出し、原因の究明や顧客の保護を求めた。
DMMビットコインはビットコインなど40弱の仮想通貨を扱う交換業者だ。同社の2023年3月期の事業報告によると、37万の顧客口座を抱える。不正流出を受け、新規口座開設の審査や、現物取引の買い注文の停止など一部のサービスを制限した。
同社によると、不正流出を検知したのは31日午後1時26分頃。不正流出した数量は約4500ビットコインと判明した。不正流出対策は実施したものの、追加の安全確保のため一部サービスを停止したという。
暗号資産交換業者からの仮想通貨の流出事案は過去にも複数回発生している。14年にマウントゴックスから480億円、18年にはコインチェックから580億円が流出した。21年にリキッドから100億円が流出して以降は国内交換業者からの流出事案は発生していなかった。金融庁が交換業者に業務改善命令を出した事例もある。
過去最大の流出額となったコインチェックの事案では、18年1月に同社が顧客から預かっていた「NEM」と呼ばれる仮想通貨が不正アクセスにより外部へ送金された。同社従業員の端末がマルウェアに感染し、管理するためのパスワードにあたる秘密鍵を盗まれた。NEMの保有者に対しては日本円で返金された。
ビットコインの管理難航、続くハッキング DMM系流出
https://www.nikkei.com/article/DGXZQOUB31DZ90R30C24A5000000/
2024年6月1日 5:00 日本経済新聞
DMMビットコインが自社ウォレットからビットコインが不正流出しているのを検知したのは31日午後1時26分。原因は調査中としているが、インターネットに接続していない「コールドウォレット」で管理している一部のビットコインをネットに接続して移動させる際にハッキングにあったか、コールドウォレットの秘密鍵が何らかの理由で漏洩したとみられる。
日本では仮想通貨は原則コールドウォレットなどリスクの少ない方法で管理し、ネットに接続する「ホットウォレット」で管理する場合は、同規模の弁済原資を保持することが義務付けられている。DMMも普段は顧客資産をコールドウォレットで管理をしていたが、その運用がずさんだった可能性がある。
金融庁が今回、DMMビットコインから不正流出の報告を受けるなかで、再発防止と合わせて気を配ったのが顧客資産の保護だ。DMMビットコイン単体では顧客資産の保全が難しいとみて、DMMグループによる全額保証を求めた。DMMビットコインはこの交渉のやりとりにめどがついた31日深夜に不正流出に関する文書を公表した。
今回の件は仮想通貨の現物の管理の難しさを改めて浮き彫りにした。相対的に地位が高まりそうなのがビットコインETFだ。米証券取引委員会(SEC)が1月にビットコインETFを承認するなど世界各国でビットコインETFが登場している。ビットコインETFは証券会社の証券口座を通じて株式と同様に売買することができ、仮に証券会社が破綻しても投資家の資産は保護される。
国内の取引所って、管理資産規模とその内部管理コストに対して収益見合ってるんですかね…?
— mineCC / minecc.btc (@ETHxCC) May 31, 2024
DMMが482億円のビットコイン流出でまたかよ何やってんだよって思うけど、改めてコインチェックの時の北朝鮮ハッカーの手口読むとえげつない。今回はどんな手口でやられてしまったのだろうか... pic.twitter.com/NsZ20238KZ
— 武者修行中 (@mushatrader) May 31, 2024
またまた国内の仮想通貨業者から仮想通貨が不正流出する事件が起きたようですΣ(゚д゚;)DMMビットコインだけでは480億円出せないから、補償はエロで稼いだ親会社のお金でやる感じ? pic.twitter.com/4XaQjhGwUD
— ありゃりゃ (@aryarya) May 31, 2024
今回はDMMグループの「DMMビットコイン」で不正流出額は482億円とかなり大きい
DMMビットコイン単体では482億円は返済不可なのでおそらく親会社が払うんでしょう。
ここで一点重要なのはDMMビットコインが自発的に全額保証したわけではなく、
むしろその逆で、そもそも現在国内では仮想通貨業者が不正流出事件を起こした場合は、
業者またはそのグループ会社が全額保証するようそもそも法律で義務化されてるんだおね。
そしてその義務を果たせる仮想通貨会社のみが国内で営業許可が出てるってことφ(.. )
昔はそんなものはなかったけどコインチェックでの事件時は自主的に自腹で保証しました
2018年9月のテックビューロとはZaif(ザイフ)で起きた流出事件のことですね。
あの時も一応自腹だったか増資先から資金調達した後でか全額保証してたと思います。
不正な資金流出で仮想通貨業者側が全額保証することが義務化されてるのはまあいけど
でもそれってよくよく考えたらかなり負担大きすぎじゃね思うのも事実(´・ω・`)
上のTwitterの人にも指摘されてるけど、よくよく考えたら国内の仮想通貨取引所って
内部管理コストや万が一の場合の損失負担コストを前提に考えたら、収益性富み合ってるかって言われたらかなり怪しいんじゃないのかってのは事実でそ
DMMビットコインだって不正流出時の損失は全額補填が義務化されてるから補填するようだけど、じゃあその後も事業つづけるのかって言われたら微妙ですよね
今回の482億円の損失穴埋め額があまりに巨大すぎて今後回収見込みもまずないわけで
そう考えるとDMMビットコイン自体を身売りする判断になるんではないでしょうか
(もし買い手が見つからなかったら、一定期間を置いたうえで廃業するかもしれないし)
残念ながら仮想通貨の取引所ってリスクの割に投資リターンが低すぎのように感じます
上のTwitterの内容でもコインチェックから北朝鮮のハッカーが580億円盗んだときの
手口の詳細が掲載されてたけどこれってエグイとか驚異的とか思うんですかね
冷静に考えたら、業務用で使用するパソコンで外部のSNSとやり取りするとか、
身元不明の第三者とメールで何度もやり取りするとかアホなのかなって思います(´・ω・`)
って思います(´・ω・`)それって100歩譲って自宅の私用パソコンですべきことであって、会社の業務用のパソコンでそれやったら不正アクセスの入り口になるのは当たり前のことでそ
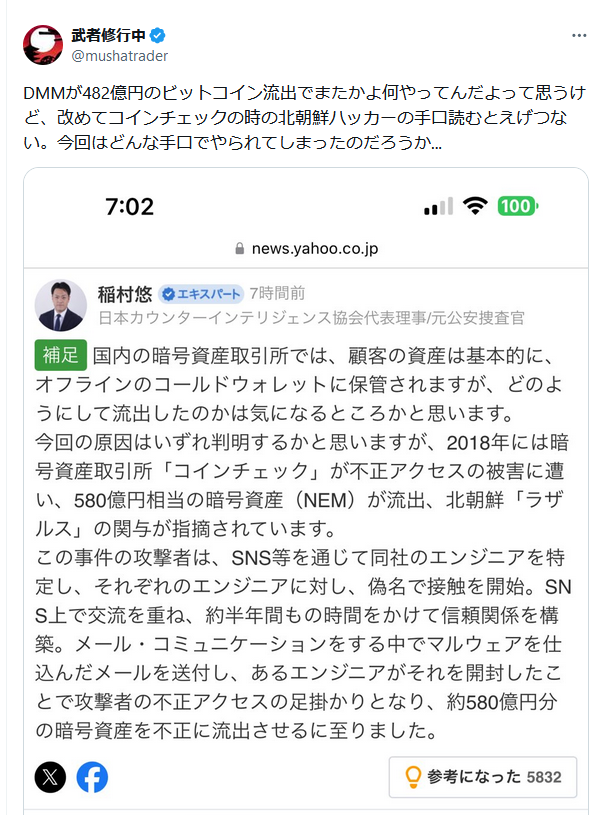
これってエゲツナイ手口もクソもない、超初歩的なことを踏み外してるように感じます。
コインチェックも今回のDMMビットコインもやはりかなり初歩的なセキュリティー管理ができてなくて、業務用パソコンで不用意に外部接触してる可能性が高いでそ。
日経の時期の中でも指摘されてますけど、どう考えても内部管理に何らかの問題があって結局のところ運用管理がずさんだったんじゃないかなって感じますけどねφ(.. )
2023年01月18日
FTX、サイバー攻撃で暗号資産4.15億ドル(530億円)流出
http://blog.livedoor.jp/ss2286234570/archives/2023-01-18.html
2022年11月19日
FTX「前代未聞の経営」 記録不十分・資金流用疑いも💣
http://blog.livedoor.jp/ss2286234570/archives/2022-11-19.html
2022年11月11日
客の資産に手を付けたFTXが破綻、仮想通貨で過去最大💣💣
http://blog.livedoor.jp/ss2286234570/archives/2022-11-11.html
2019年07月13日
ビットポイントから35億円相当の仮想通貨が流出 その2
http://blog.livedoor.jp/ss2286234570/archives/2019-07-13.html
2019年07月12日
ビットポイントから35億円相当の仮想通貨が流出 その1
http://blog.livedoor.jp/ss2286234570/archives/2019-07-12.html
2018年09月20日
クズZaifさん、ハッキングされて67億円盗まれる! その1
http://blog.livedoor.jp/ss2286234570/archives/2018-09-20.html
2022年02月28日
不正アクセスやられ放題 クレカ情報最大46万件流出 メタップス
クレカ情報最大46万件流出 メタップス、不正アクセスで
2022年2月28日 20:20 日本経済新聞
決済代行サービスなどを手掛けるメタップスは28日、子会社メタップスペイメント(東京・港)のシステムへの不正アクセスに関する最終報告書を発表した。同社加盟店で使われた最大46万件のカード番号や有効期限などが流出した可能性があると明らかにした。
メタップスは電子商取引(EC)事業者などにカード決済のシステム導入を支援する。流通総額は年2000億〜3000億円規模とみられる。何らかの方法で不正に入手された同社社員のIDやパスワード情報などが使われた形跡があったという。

メタップス、不正アクセスやられ放題 最大46万件のカード番号やセキュリティコード流出か、バックドアやSQLインジェクションの痕跡見つかる
2022年02月28日 11時30分 ITmedia
クレジットカード決済基盤を提供するメタップスペイメント(東京都港区)は2月28日、同社のデータベースから最大で46万件のクレジットカード番号、有効期限、セキュリティコードなどが流出したと発表した。サーバへの不正ログイン、SQLインジェクション、バックドアの設置などさまざまな攻撃を受けていたことが調査で分かった。
流出した恐れがあるのは2021年8月2日から22年1月25日までに決済で使われたクレジットカードの番号、有効期限、セキュリティコードなど46万395件、21年5月6日から22年1月25日までに実行された決済情報593件、加盟店情報38件。「実際に流出した情報を特定できない」(メタップスペイメント)ため、数値は考えられる最大値という。
不正ログイン、インジェクション、バックドアってお前…
— yuki476🌘 (@yuki476) February 28, 2022
見えてる大三元に振り込んだみたいなやらかしじゃねぇか!!
未だにクレジットカードのセキュリティコードを保存しててもろとも漏洩させてるところがあるんだ。
— Takashi (@tks310) February 28, 2022
メタップス、テクノロジーで世界を解き放つはずが
クレカ情報最大46万件を世界に解き放ってしまいお詫び
クレカ情報最大46万件を世界に解き放ってしまいお詫び
これけっこうというか、とんでもなく低レベルな情報漏洩事件ですねΣ(゚д゚;)
決済の基盤を提供してる会社のレベルがここまで低いってのは驚きでした
っていうか今どき、SQLインジェクションみたいな古典的なことやられるだとか
バックドアまで仕掛けられてダダ洩れとか技術者のレベルは四流以下なんでそか
外部から指摘されてようやく気がついたとかトンチキなこと言ってるようだし、
クレジットカード番号だけじゃなくセキュリティーコードもダダ洩れとかアホかと
ここまでくると酷いというよりセキュリティーのレベルが悲惨すぎでしょう
そもそもオンライン決済代行を担ってる業者がこともあろうに、クレジットカードのセキュリティーコードを外部に流出させるとか世も末だおね(´・ω・`)
ここの記事のコメント欄に「決済業者として失格」「廃業すべき」だとか
かなり辛辣なコメントつけられてますけど、実際その通りだと思いますφ(.. )
メタップスの子会社のメタップスペイメントはあってはならないこと全部やってます
それこそ本当に原因究明して、応急処置して、謝罪とお詫び料払ったとしても
提携の取引先全てから契約解除されたとしてもおかしくないんじゃないでそか
結果的に信用失って契約解除されてメタップスペイメントが消えてもおかしくないでそ。
防ぎようがない方法でアタックされて情報漏洩したとかならまだしも、今回は防げて当然レベルのこともできてなくて事故起こしてるのが実情ですからね(´・ω・`)
決済事業が本業の会社が、決済事業で信頼失うとかちょっとシャレになってません
表面的な損失額や対応費用より、もっと奥の深いところで深い傷を負いそうです
っていうかこの程度の低レベルな会社が決済事業なんてやるな
って思いますけどね。メタップス(6172) 709円 +9円 (+1.29%)
https://kabutan.jp/stock/chart?code=6172
https://finance.yahoo.co.jp/quote/6172.T/chart
2020年12月11日
カプコン、最大35万件の個人情報が流出した恐れ
身代金要求のサイバー攻撃増 企業情報暴露と脅迫、テレワーク背景か
2020.11.18 06:14 産経Biz
企業情報をコンピューターウイルスで暗号化し「身代金」を要求するサイバー攻撃の被害が日本企業でも目立ってきた。ゲーム大手カプコンでは、犯人側が社内文書や個人情報を匿名性が高いインターネット空間で次々と暴露し金銭を支払うよう揺さぶりをかけている。攻撃は今後も増える見通しで、日本企業は意識改革を迫られている。
犯人は会社のシステムにあらかじめ侵入し、パソコンを暗号化する前の情報を手元に送信して脅迫に使う。どうやって侵入するのか。情報セキュリティー会社「S&J」の三輪信雄社長は、テレワークの社員らが社内システムに接続する際に必要な「VPN(仮想私設網)」の欠陥や設定不備が狙われた可能性があるとみる。新型コロナウイルスの影響でテレワークが普及し、社員がウイルス付きメールをうっかり開封して感染する事例も増えた。三輪社長は「犯人も企業内に入りやすくなった。社員一人一人がセキュリティー意識を高めないといけない」と戒めた。
あまり話題になってないけどこのカプコンの個人情報流出は極めて深刻ですよね
だって、カプコンの株主の名前・住所・保有株主数までダダ洩れしてんだもん。
それってつまり誰がいくら資産持ってるかまですべて把握されるんだおね
(むろんあくまでカプコンの株に限っての金額ですが)
保有株数が多いってことはその人物はより多くの資産を持ってるのがもろバレなので
もしその個人情報にすでに流出している可能性のある他の個人情報を繋げたら
あっさりと名前・生年月日・住所という重要な情報すべてを犯人が掴めてしまいます。
あとはその個人情報でニセモノの本人確認書類を用意すれば銀行口座を作り放題
もちろんメガバンとかは偽の個人情報で口座作るのは厳しいかもしれませんが、
ゆうちょ銀行とか地銀ならぶっちゃけ甘いんですぐに作れてしまうでしょう(´・ω・`)
残念ながらセキュリティ意識が低い人ってのは世の中にいくらでもいます
パソコン操作になれてない高齢者層や不慣れな人たちは特に。
今でもパスワードの使い回しをしてる、あるいは放置してる人は沢山いるでそう。
これまでは出金先となる同名義の銀行口座を用意することの難易度が高くて
結果的にこれまでは証券口座から不正出金される事件は起きてなかったけど、
これからはSBI証券で起きた事件を参考にした事件が頻発するようになるでそφ(.. )
そしてそのような事件を頻発させる材料をカプコンが与えてしまったということ
2〜3年後に必ず模倣事件が起きると予想しています(((( ;゚д゚)))
今回のカプコンの不正アクセスと流出事故についていえばテレワークの弊害だおね
本来どこの企業、組織、団体においても不正アクセスってのは絶対起きるんですよ。
ただ準備ができていれば即座に対応することで途中で侵入を防げてるだけで
もしそのタイミングで気がつくのが遅かったり、人手が足りないとこうなるわけです。
�,泙鎖�入を自動検知して警報アラートがなって警告する
��24時間365日、待機しているセキュリティ担当部署が侵入経路を特定する
��侵入経路をふさいで機密情報や重要な情報へのアクセスを防ぐ
だいたいこんな流れでしょうφ(.. )
まず�,侶拗陬▲蕁璽箸辰討里麓卞發望鐫鵑靴討襪海箸鮟猗�して構築したもので
今回のように緊急で在宅テレワークしてる場合には機能しにくいんですよね。
まあメールが携帯に届くとかメッセージが送信される程度のことは準備してても
大音量で警告音がなって全メンバーが即座に気がつくような準備はしてないでそ。
でもこの最初の警告とその初動が一番重要なんですよね(´・ω・`)
不正アクセスによるハッキングって大体30分〜1時間で完了するので
もし最初の警告に気がつくのが遅くて初動が遅れたらすでに手遅れなんだおね
さらに侵入経路をメンバーを特定して、情報共有を即座に行うことも非常に重要です。
例え警報に気がついても侵入経路の特定の情報共有が少しでも遅れたらお終いです。
今回のカプコンで起きた事件は、セキュリティ担当の人員が少ない深夜を狙って
しかもテレワークに切り替えて出社してるメンバーが少ない時期を狙われたわけです
テレワーク下における不正アクセスへの対応訓練やマニュアル整備を行う前に
攻撃されてしまったからすべてが後手後手に回って手遅れになったってこと
そしてすべての情報は流出した後なのでどうしようもないのです(´・ω・`)
ぶっちゃけ、セキュリティ担当だけは出社させてたら防げた事故だったんですよね
そう言いう意味では、カプコンにとって痛恨の判断ミスが原因と言えるでそ。
そして一番の被害者は本来なんの関係もないカプコンの株主だおね
カプコン(9697) 6,640円 +310円 (+4.90%)
https://kabutan.jp/stock/chart?code=9697
https://stocks.finance.yahoo.co.jp/stocks/chart/?code=9697.T&ct=z&t=6m&q=c&l=off&z=n&p=m25,m75,b,e25,e75&a=v
カプコン、標的型攻撃被害で顧客情報など約35万件流出の可能性
2020.11.17 サイバーセキュリティ.com
株式会社カプコンは2020年11月16日、同社にて発生していた第三者による不正アクセスに関連して、同社グループシステムが保有する顧客情報、従業員情報、採用応募者情報、関係先情報など合計約35万件が外部流出した可能性があると明らかにしました。
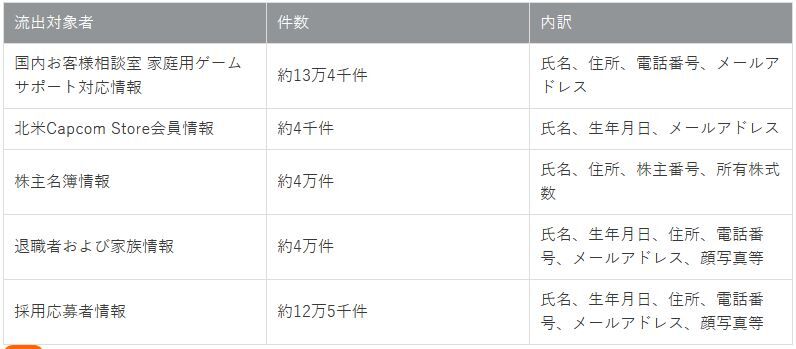
あまり話題になってないけどこのカプコンの個人情報流出は極めて深刻ですよね
だって、カプコンの株主の名前・住所・保有株主数までダダ洩れしてんだもん。
それってつまり誰がいくら資産持ってるかまですべて把握されるんだおね
(むろんあくまでカプコンの株に限っての金額ですが)
保有株数が多いってことはその人物はより多くの資産を持ってるのがもろバレなので
もしその個人情報にすでに流出している可能性のある他の個人情報を繋げたら
あっさりと名前・生年月日・住所という重要な情報すべてを犯人が掴めてしまいます。
あとはその個人情報でニセモノの本人確認書類を用意すれば銀行口座を作り放題
もちろんメガバンとかは偽の個人情報で口座作るのは厳しいかもしれませんが、
ゆうちょ銀行とか地銀ならぶっちゃけ甘いんですぐに作れてしまうでしょう(´・ω・`)
残念ながらセキュリティ意識が低い
人ってのは世の中にいくらでもいますパソコン操作になれてない高齢者層や不慣れな人たちは特に。
今でもパスワードの使い回しをしてる、あるいは放置してる人は沢山いるでそう。
これまでは出金先となる同名義の銀行口座を用意することの難易度が高くて
結果的にこれまでは証券口座から不正出金される事件は起きてなかったけど、
これからはSBI証券で起きた事件を参考にした事件が頻発するようになるでそφ(.. )
そしてそのような事件を頻発させる材料をカプコンが与えてしまったということ
2〜3年後に必ず模倣事件が起きると予想しています(((( ;゚д゚)))
今回のカプコンの不正アクセスと流出事故についていえばテレワークの弊害だおね
本来どこの企業、組織、団体においても不正アクセスってのは絶対起きるんですよ。
ただ準備ができていれば即座に対応することで途中で侵入を防げてるだけで
もしそのタイミングで気がつくのが遅かったり、人手が足りないとこうなるわけです。
�,泙鎖�入を自動検知して警報アラートがなって警告する
��24時間365日、待機しているセキュリティ担当部署が侵入経路を特定する
��侵入経路をふさいで機密情報や重要な情報へのアクセスを防ぐ
だいたいこんな流れでしょうφ(.. )
まず�,侶拗陬▲蕁璽箸辰討里麓卞發望鐫鵑靴討襪海箸鮟猗�して構築したもので
今回のように緊急で在宅テレワークしてる場合には機能しにくいんですよね。
まあメールが携帯に届くとかメッセージが送信される程度のことは準備してても
大音量で警告音がなって全メンバーが即座に気がつくような準備はしてないでそ。
でもこの最初の警告とその初動が一番重要なんですよね(´・ω・`)
不正アクセスによるハッキングって大体30分〜1時間で完了するので
もし最初の警告に気がつくのが遅くて初動が遅れたらすでに手遅れなんだおね
さらに侵入経路をメンバーを特定して、情報共有を即座に行うことも非常に重要です。
例え警報に気がついても侵入経路の特定の情報共有が少しでも遅れたらお終いです。
今回のカプコンで起きた事件は、セキュリティ担当の人員が少ない深夜を狙って
しかもテレワークに切り替えて出社してるメンバーが少ない時期を狙われたわけです
テレワーク下における不正アクセスへの対応訓練やマニュアル整備を行う前に
攻撃されてしまったからすべてが後手後手に回って手遅れになったってこと
そしてすべての情報は流出した後なのでどうしようもないのです(´・ω・`)
ぶっちゃけ、セキュリティ担当だけは出社させてたら防げた事故だったんですよね
そう言いう意味では、カプコンにとって痛恨の判断ミスが原因と言えるでそ。
そして一番の被害者は本来なんの関係もないカプコンの株主だおね
カプコン(9697) 6,640円 +310円 (+4.90%)
https://kabutan.jp/stock/chart?code=9697
https://stocks.finance.yahoo.co.jp/stocks/chart/?code=9697.T&ct=z&t=6m&q=c&l=off&z=n&p=m25,m75,b,e25,e75&a=v
2020年11月10日
SBI証券の顧客資金流出、中国籍の少年と少女を窃盗容疑で逮捕
2020年10月30日
GMOクリック証券でも不正アクセス 被害者は1名、被害額は149万円
2020年09月24日
SBI証券の自称被害者、ほぼ自業自得と判明したもよう
2020年09月16日
【悲報】SBI証券さん、顧客資産9,864万円が偽口座に流出!