ゴールデンウェイ・ジャパン(FXTF)
2026年10月29日
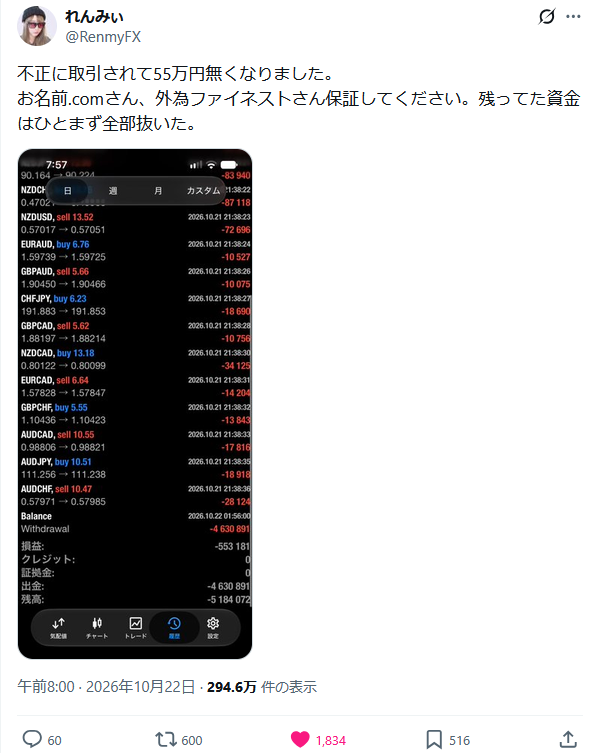
GMOのお名前.comで不正アクセス事件発生!MT4の自動売買口座が乗っ取られて何百万円もの損失が発生する被害者も
GMO、FXサービス利用者の口座で不正操作 第三者が認証情報閲覧か
https://www.nikkei.com/article/DGXZQOUC2291F0S6A021C2000000/
2026年10月22日 18:58 日本経済新聞
GMOインターネットグループは22日、外国為替証拠金取引(FX)の自動売買に使うサーバーの貸し出しサービスで不正アクセスがあり、利用者の口座で第三者による不正な操作が行われたとの報告があったと発表した。口座のパスワードなどの認証情報が第三者に閲覧された可能性があるという。同社は至急パスワードを変更し取引履歴を確認するよう呼びかけた。
不正アクセスがあったのは、GMO傘下でレンタルサーバー事業を手がけるGMOインターネットのサービス「お名前.com デスクトップクラウド」。利用者が証券会社に開設した口座を使い、FXの取引ツールや自動売買プログラムを24時間使うための基盤となる仮想のサーバーを提供していた。GMOインターネットは20日に同サービスで一部の利用者のサーバーに第三者による不正なプログラムが設置されていることを確認した。21日には提供する2万6739のサーバーで、客が保管した情報が閲覧された恐れがあると公表していた。
GMO不正侵入、システム脆弱性を2年前に把握 子会社指摘も対策後手
https://www.nikkei.com/article/DGXZQOUC30A460Q6A031C2000000/
2026年10月31日 17:00 日本経済新聞
GMOインターネットグループのサービスが不正アクセスを受けた問題で、子会社のセキュリティー企業が2024年4月にシステムの欠陥(脆弱性)を指摘していたことがGMO幹部への取材でわかった。システムの抜本的な見直しを求めたものの十分な対応がなされずに被害を招いた。脆弱性を指摘したのは、子会社のGMOサイバーセキュリティbyイエラエ(東京・渋谷)。同社は22年2月にGMOの傘下に入った。ホワイトハッカー(善意のハッカー)の精鋭集団を擁することで知られる。
イエラエは24年4月にGMOが手がけるインターネット事業のサービスを総点検する過程で脆弱性を見つけた。当時、イエラエ首脳がGMOの幹部に脆弱性の発見と対策の必要性を直接報告していた。この報告の中には、今回不正アクセスを受けた外国為替証拠金取引(FX)の自動売買に使われるサービス「お名前.com デスクトップクラウド」が含まれていた。
イエラエは24年の段階で今回の不正アクセス被害を予見していた。報告書の中では攻撃者が脆弱性を悪用すればFX取引に必要な認証情報を盗むことができると指摘していた。
ランサムウエア(身代金要求型ウイルス)の被害を予見する指摘もあった。当時、イエラエから報告を受けたGMOはサーバー上の利用者のデータが「人質」になるリスクを認識していたことになる。
GMO幹部によると、脆弱性を修正するにはシステム全体の刷新が必要だったものの、十分な対応が取られなかったという。この幹部は「24時間常時稼働を売りにするサービスを全面停止する決断ができなかったのだろう」と話す。
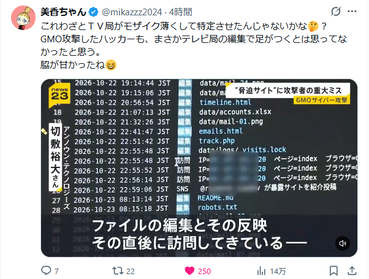
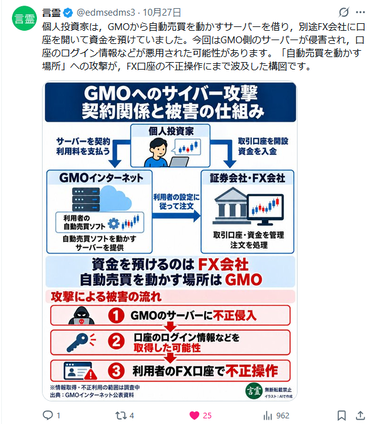
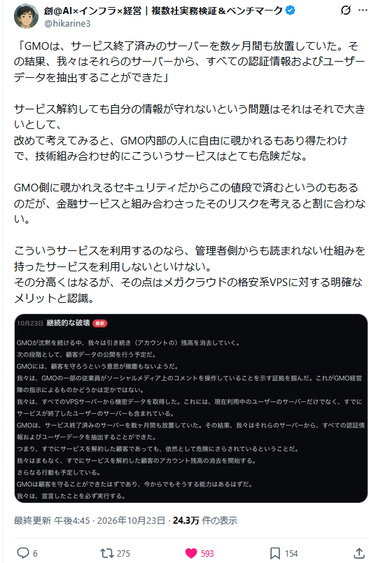

そもそも自動売買は常にPCなどを24時間ずっと起動したままでないと利用できないので、レンタルサーバーなどに繋いでMT4で自動売買をするというんが一般的です
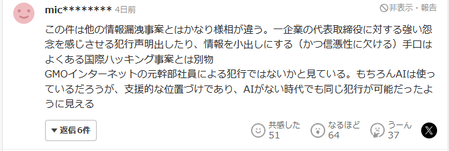
今回の犯人像は世界的なプロハッカーというより、どうもGMOインターネットに恨みや復讐のためにハッキングを行って会社の信頼を失墜させることが目的の犯行のように感じます。
FX取引で不正アクセス、GMO関連で5社から顧客被害の報告…片山金融相「緊張感を持って対応」
https://www.yomiuri.co.jp/economy/20261027-GYT1T00158/
2026/10/27 11:39 読売新聞オンライン
GMOインターネットのFX(外国為替証拠金)取引用クラウドサービスが不正アクセスを受けた問題で、片山金融相は27日の閣議後の記者会見で、GMO関連とみられる顧客被害の報告がFX業者5社からあったと明らかにした。
https://www.nikkei.com/article/DGXZQOUC2291F0S6A021C2000000/
2026年10月22日 18:58 日本経済新聞
GMOインターネットグループは22日、外国為替証拠金取引(FX)の自動売買に使うサーバーの貸し出しサービスで不正アクセスがあり、利用者の口座で第三者による不正な操作が行われたとの報告があったと発表した。口座のパスワードなどの認証情報が第三者に閲覧された可能性があるという。同社は至急パスワードを変更し取引履歴を確認するよう呼びかけた。
不正アクセスがあったのは、GMO傘下でレンタルサーバー事業を手がけるGMOインターネットのサービス「お名前.com デスクトップクラウド」。利用者が証券会社に開設した口座を使い、FXの取引ツールや自動売買プログラムを24時間使うための基盤となる仮想のサーバーを提供していた。GMOインターネットは20日に同サービスで一部の利用者のサーバーに第三者による不正なプログラムが設置されていることを確認した。21日には提供する2万6739のサーバーで、客が保管した情報が閲覧された恐れがあると公表していた。
GMO不正侵入、システム脆弱性を2年前に把握 子会社指摘も対策後手
https://www.nikkei.com/article/DGXZQOUC30A460Q6A031C2000000/
2026年10月31日 17:00 日本経済新聞
GMOインターネットグループのサービスが不正アクセスを受けた問題で、子会社のセキュリティー企業が2024年4月にシステムの欠陥(脆弱性)を指摘していたことがGMO幹部への取材でわかった。システムの抜本的な見直しを求めたものの十分な対応がなされずに被害を招いた。脆弱性を指摘したのは、子会社のGMOサイバーセキュリティbyイエラエ(東京・渋谷)。同社は22年2月にGMOの傘下に入った。ホワイトハッカー(善意のハッカー)の精鋭集団を擁することで知られる。
イエラエは24年4月にGMOが手がけるインターネット事業のサービスを総点検する過程で脆弱性を見つけた。当時、イエラエ首脳がGMOの幹部に脆弱性の発見と対策の必要性を直接報告していた。この報告の中には、今回不正アクセスを受けた外国為替証拠金取引(FX)の自動売買に使われるサービス「お名前.com デスクトップクラウド」が含まれていた。
イエラエは24年の段階で今回の不正アクセス被害を予見していた。報告書の中では攻撃者が脆弱性を悪用すればFX取引に必要な認証情報を盗むことができると指摘していた。
ランサムウエア(身代金要求型ウイルス)の被害を予見する指摘もあった。当時、イエラエから報告を受けたGMOはサーバー上の利用者のデータが「人質」になるリスクを認識していたことになる。
GMO幹部によると、脆弱性を修正するにはシステム全体の刷新が必要だったものの、十分な対応が取られなかったという。この幹部は「24時間常時稼働を売りにするサービスを全面停止する決断ができなかったのだろう」と話す。
GMOインターネットの伊藤正社長は29日の社員向け説明会で「今となっては非常に後悔している」と話した。持ち株会社の熊谷正寿会長兼社長は25日の個人ブログで「対応の深度とスピードが十分ではなく、攻撃者に間隙を突かれた」と説明していた。
<注意>
記事を読んだだけでは社名が非常にややこしくて非常にわかりづらいですが
「GMOインターネットグループ」9449はただの持ち株会社で事業をやってません。
「GMOインターネット(旧社名GMOアドパートナーズ)」4784はインフラ事業者広告事業を手掛けているGMOインターネットグループ傘下の会社で、お名前.comの親会社です。
忙しくて記事書くのが遅くなった間にすでに問題が解決してしまったのですが(´・ω・`)
今回話題になったのはGMOのFXサービスではなく、GMOインターネット(旧社名GMOアドパートナーズ)の子会社お名前.comが提供するレンタルサーバへの不正アクセスですね
(そもそも金融グループのGMOフィナンシャルグループ傘下のGMOクリック証券とかGMO外貨、GMOコインなどは自動売買サービスは存在してすらないので)FXの自動売買に詳しい人ならすぐ理解できるんですが、自動売買やってない人にはややこしくて何が何だかわからないという人が多いのかもしれません
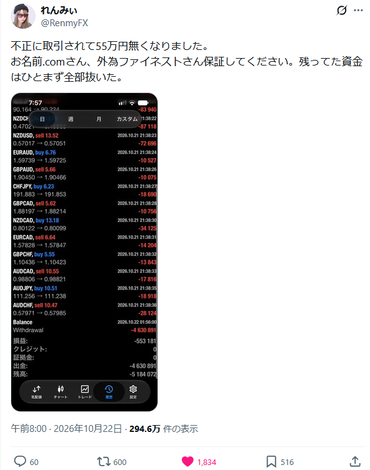
今回被害にあったのは特定のFX会社でMT4を利用して自動売買口座を保有してた人です。
既に自動売買をしておらず利用してなかった投資家も含まれてる可能性は高いです
FXにはMT4(メタトレーダー4)というロシア製のFXツールがありますφ(.. )
分析ツールでもあり、自動売買も行えるので世界中で非常に人気の高いツールですそもそも自動売買は常にPCなどを24時間ずっと起動したままでないと利用できないので、レンタルサーバーなどに繋いでMT4で自動売買をするというんが一般的です
(自宅PCだと再起動やPCが何らかの理由で停止すると自動売買がそこで停止するから)
ネットに詳しい人ならお名前.comはドメイン登録サービス会社と知られていますが
一方でレンタルサーバー事業も手掛けてるのでFX自動売買ユーザがこれを利用してます
利用してるというか大元のFX会社がお名前.comの利用を推奨してたんですね
国内にはMT4サービスを利用してるFX会社がいくつか存在します。
今回被害にあったのは下記5社でMT4の自動売買を利用してた人たちですね
・ゴールデンウェイ・ジャパン(FXTF)
※楽天証券はMT4を利用してたFXCMという会社を買収してFXのMT4サービスを提供してますが、楽天証券は自前で自動売買用のサーバを提供してるようで、今回のお名前.comとは一切関係ないです。
※GMOクリック証券やGMO外貨はそもそもMT4も自動売買もないので無関係ですね
今回の事件の一番の要因はAIでハッキングされたとかどうのこうのではなくて
単純にお名前.comがレンタルサーバーの管理や設定がいい加減だったからでそ

同じグループのGMOサイバーセキュリティbyイエラエがセキュリティに問題があるとすでに指摘したとあり、指摘を受けたお名前.comとGMOインターネット(4784)の経営陣もその指摘を受けて問題点を認識してたと書いてありますからねφ(.. )
ただし結果的にですけど、今回の不正アクセスと情報漏洩事件については明らかに
お名前.comとGMOインターネットがわの重過失があったことが判明してるようなので、MT4の不正利用で損失を受けていた投資家は全額補填で救済されるようです
会社側に重過失があるんで裁判やったら100%投資家側が勝てるんで争わなかったんでそ。
<ハッキング被害にとって一番重要なこと>
�‥蟷餡搬Δ�自分でフィッシングメールに引っかかって情報漏洩した場合
➡パスキーでログイン設定してログインしてたとか条件満たしてないと補填され難い
(投資家側の過失割合が高くて、帰責事由が多少ある。ある程度は資産補填されそう)
��投資家側が自分でフィッシングメールに引っかかって情報漏洩した場合
➡パスキー設定面倒だからせず、ID・パスワードだけでログインしてたら補填ほぼ無理
(自分で情報漏洩して自爆しただけなので補填の可能性低い。裁判でも100%負ける)
��証券会社やFX会社が情報漏洩の要因で投資家側では防ぐことができなかった場合
➡会社側に重過失があり帰責事由が大きい。投資家側に何の責任もない。
(大和証券や岩井コスモ証券、お名前.comはこのケースで100%補填される)
ちなみにこの2週間くらいYahoo!ニュースをたくさん読んでいたんですがφ(.. )
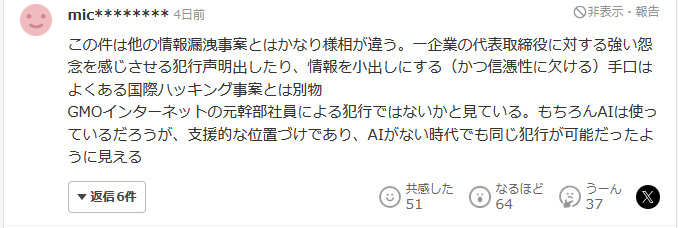
会社側が開示してないやたら内部情報を書き込んでるようなコメントを見かけました。
この書き込み読む限り、これ内部犯行(元従業員や取引先の人間)だって薄々知ってるやつが書き込んでるようにしか思えないんですよね(´・ω・`)
たしかに今回の事件は「1日に1人ずつ個人情報を開示していく」とか払えそうにもない80億円の身代金を要求したり、足跡が日本国内に残ってたり、海外のサーバー経由で足跡残してたりとかなりずさんで身元を特定されやすいプロとは思えない犯罪行為ですし・・・
本来ハッキングによる犯罪者は10社を脅してその内の1〜2社から身代金を巻き上げるか
もしくは奪った個人情報をダークウェブで売却して換金するのが一般的ですが
(あまり会社側と長期間の交渉をしてると身バレするリスクが高まるから)
身代金の支払いを拒否してる会社と数か月交渉しても無意味だし、そもそもはハッキング犯罪ってのは10発撃って1〜2発命中して身代金奪えたら成功っていう犯罪です
今回の犯人像は世界的なプロハッカーというより、どうもGMOインターネットに恨みや復讐のためにハッキングを行って会社の信頼を失墜させることが目的の犯行のように感じます。
必ずとは思いませんが、意外と数か月以内に犯人が特定されて逮捕される可能性があって
しかも内部犯(元従業員や取引先の人間)の可能性がありえると感じていますφ(.. )
ちなみにGMOインターネットグループの過去IRを遡って読んでみたら
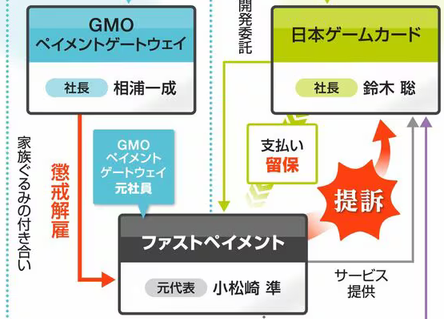
明らかにGMO側に強い恨みを抱いてそうな人物がもろに存在してました・・・小松崎君さん・・・
GMOペイメントゲートウェイが「在職中に無断で別会社を設立」との理由で
GMOインターネット(4784) 422円 −11円 (−2.54%) ※10/30終値
GMOインターネットグループ(9449) 3,248円 −129円 (−3.82%) ※10/30終値
※10/30終値FX取引で不正アクセス、GMO関連で5社から顧客被害の報告…片山金融相「緊張感を持って対応」
https://www.yomiuri.co.jp/economy/20261027-GYT1T00158/
2026/10/27 11:39 読売新聞オンライン
GMOインターネットのFX(外国為替証拠金)取引用クラウドサービスが不正アクセスを受けた問題で、片山金融相は27日の閣議後の記者会見で、GMO関連とみられる顧客被害の報告がFX業者5社からあったと明らかにした。
5社はゴールデンウェイ・ジャパン、OANDA証券、アヴァトレード・ジャパン、外為ファイネスト、デューカスコピー・ジャパン。被害金額は非公表とした。5社は対象顧客のFX取引の一時停止や海外からの不正注文の遮断などの措置を講じているという。片山氏は「不正取引が新たに生じているとの報告はないが緊張感を持って対応する」と述べた。
※FXTFという社名だった会社がゴールデンウェイ・ジャパンに社名変更して、何の会社かわかりにくかったので最近またFXTFという社名に戻した模様
2026年10月21日
金融庁がトレードワークス導入証券に実態把握 岩井コスモ不正売買で
https://ss2286234570.livedoor.blog/archives/2026-10-21.html
金融庁がトレードワークス導入証券に実態把握 岩井コスモ不正売買で
https://ss2286234570.livedoor.blog/archives/2026-10-21.html
2026年10月20日
岩井コスモ証券、委託先へのサイバー攻撃で不正取引 5口座で成立
https://ss2286234570.livedoor.blog/archives/2026-10-20.html
岩井コスモ証券、委託先へのサイバー攻撃で不正取引 5口座で成立
https://ss2286234570.livedoor.blog/archives/2026-10-20.html
2026年10月05日
【悲報】大和証券、11万人分の個人情報22万件が完全流出!
https://ss2286234570.livedoor.blog/archives/2026-10-05.html
2026年09月12日
口座乗っ取り被害者79名が、ネット証券4社に集団調停申し立て 原状回復求める
https://ss2286234570.livedoor.blog/archives/2026-09-12.html
【悲報】大和証券、11万人分の個人情報22万件が完全流出!
https://ss2286234570.livedoor.blog/archives/2026-10-05.html
2026年09月12日
口座乗っ取り被害者79名が、ネット証券4社に集団調停申し立て 原状回復求める
https://ss2286234570.livedoor.blog/archives/2026-09-12.html